
PowerAlerts vous aide à surveiller vos domaines afin de détecter des événements spécifiques et à recevoir des notifications lorsque les conditions configurées sont remplies.
Les règles d’alerte vous permet de créer une configuration d’alerte en sélectionnant les domaines ou groupes de domaines que vous souhaitez surveiller, en choisissant le type d’alerte, en définissant les conditions qui doivent la déclencher et en précisant où les notifications doivent être envoyées.
Cet article explique comment créer une configuration d'alerte et consulter les alertes générées à partir de celle-ci.
Accéder à PowerAlerts
Depuis le tableau de bord PowerDMARC, accédez à PowerAlerts → Règles d'alerte → Nouvelle version.
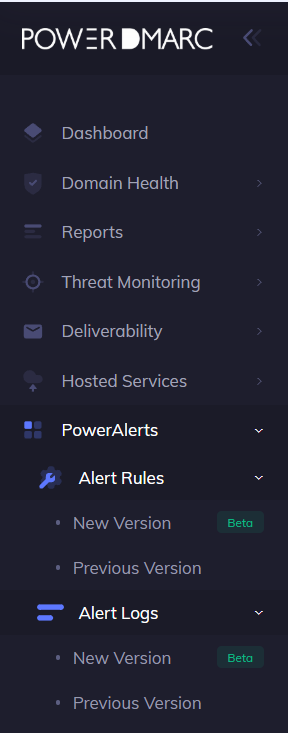
Les page « Règles d'alerte » vous offre une vue d'ensemble de vos configurations d'alerte existantes. À partir de cette page, vous pouvez consulter les alertes configurées ou cliquer sur Ajouter une configuration d'alerte pour en créer une nouvelle.
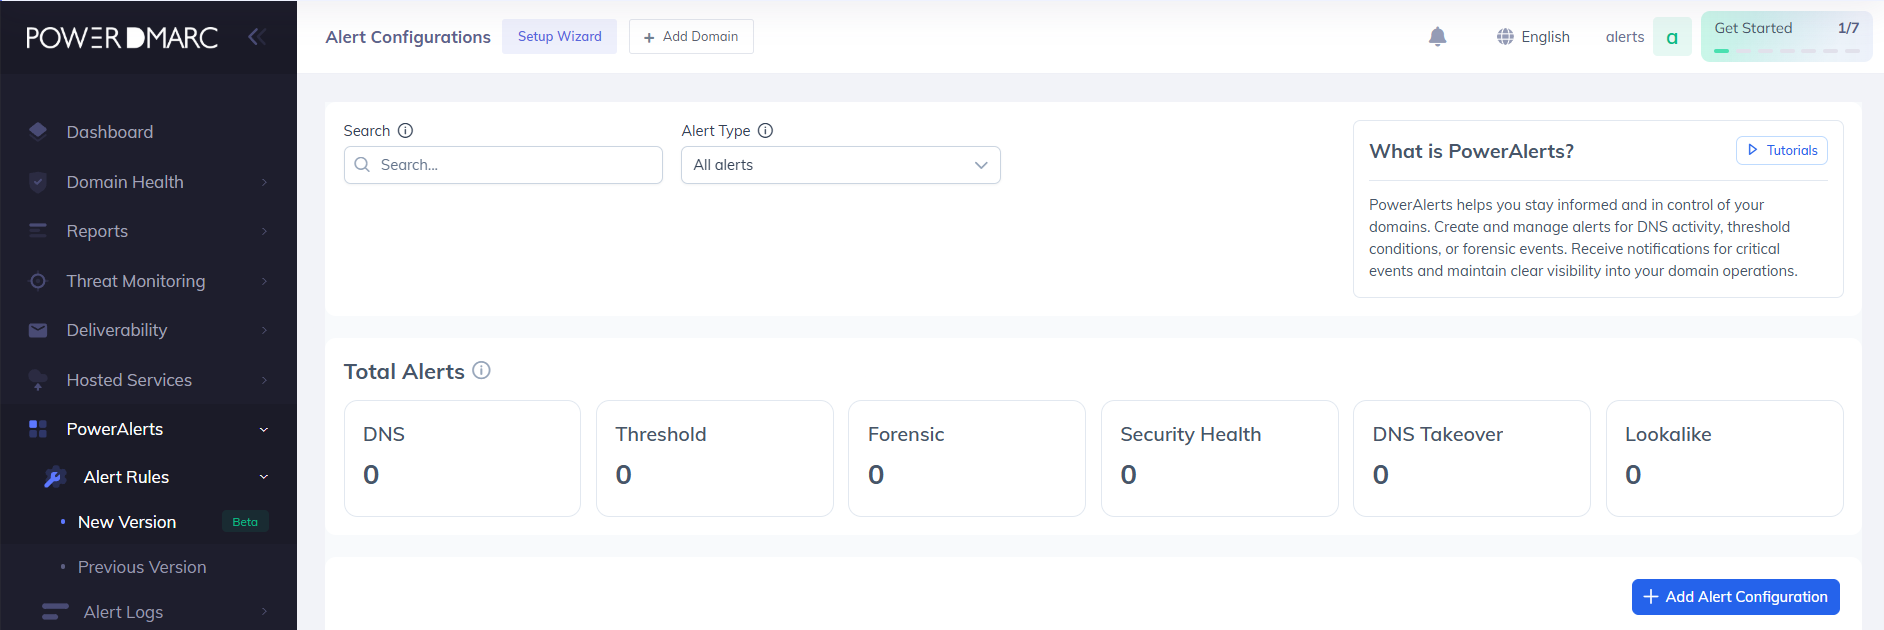
Création d'une configuration d'alerte
Lorsque vous sélectionnez « Ajouter une configuration d'alerte », l'assistant de configuration vous guide à travers quatre étapes :
Entités surveillées → Type d'alerte → Conditions → Groupes de notification
1. Sélectionnez des domaines ou des groupes de domaines
Commencez par sélectionner les domaines ou groupes de domaines que vous souhaitez voir surveillés par l’alerte.
Vous pouvez sélectionner un ou plusieurs domaines et, le cas échéant, un groupe de domaines. Une fois les entités à surveiller sélectionnées, cliquez sur Suivant pour continuer.
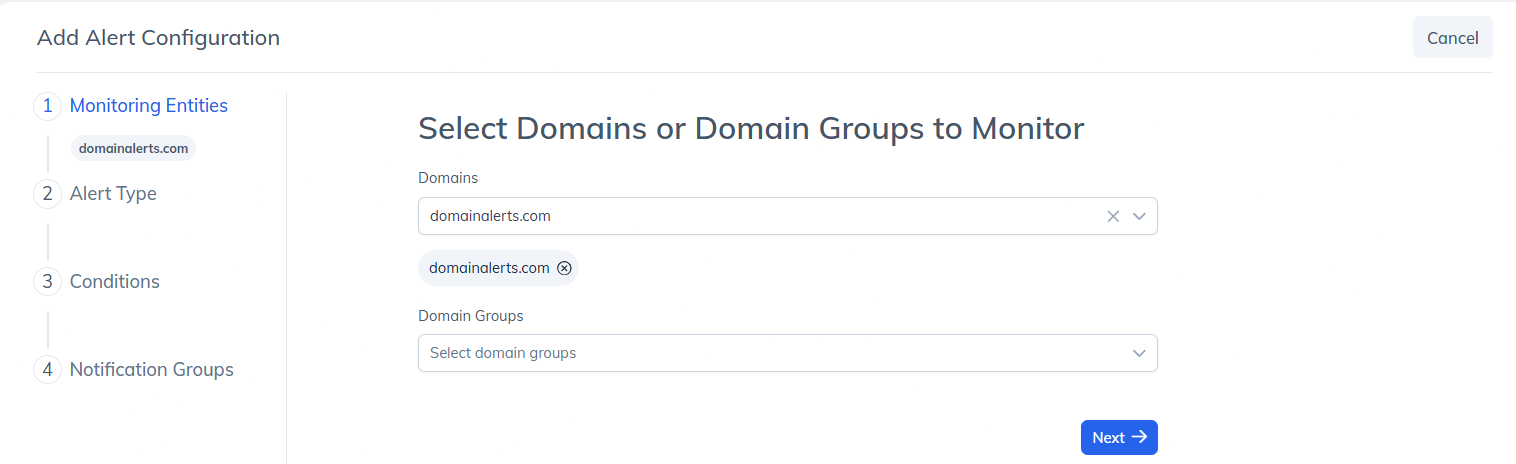
Cela détermine la portée de la configuration de l'alerte et garantit que celle-ci est évaluée par rapport aux entités que vous avez sélectionnées.
2. Sélectionnez le type d'alerte
Ensuite, sélectionnez le type d'alerte que vous souhaitez configurer.
Les types d'alertes disponibles sont les suivants : DNS, Seuil, Analyse forensic, État de sécurité, Détournement DNS et Alertes de similitude .
Sélectionnez le type d'alerte correspondant à l'événement que vous souhaitez surveiller, puis cliquez sur Suivant.
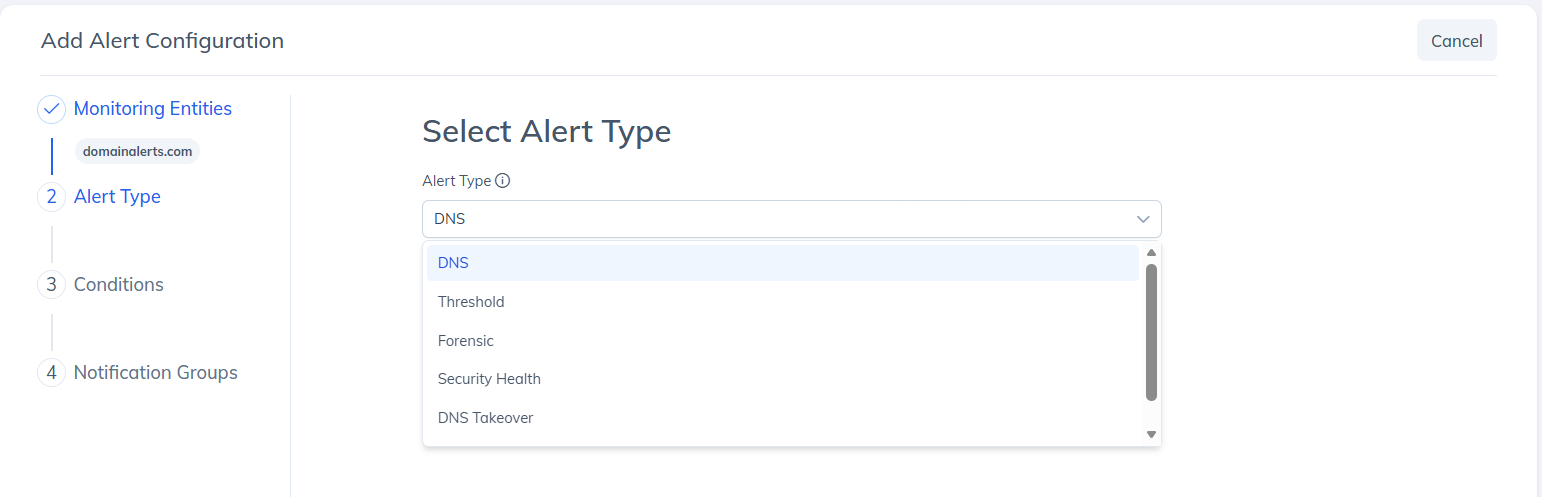
Chaque type d'alerte a sa propre finalité et ses propres options de configuration. Pour obtenir des explications détaillées sur ces alertes, veuillez consulter les articles dont les liens figurent au bas de la page.
3. Configurer les conditions d'alerte
Après avoir sélectionné le type d'alerte, définissez les conditions dans lesquelles celle-ci doit être déclenchée.
Les champs disponibles dépendent du type d'alerte que vous avez sélectionné. Par exemple, la configuration peut vous obliger à sélectionner un type d'événement, un déclencheur d’événementet un niveau de gravité. Certains types d’alertes peuvent également vous permettre d’ajouter des événements spécifiques à l’aide de Ajouter des événements DNS.
Configurez les conditions requises, puis cliquez sur Suivant.
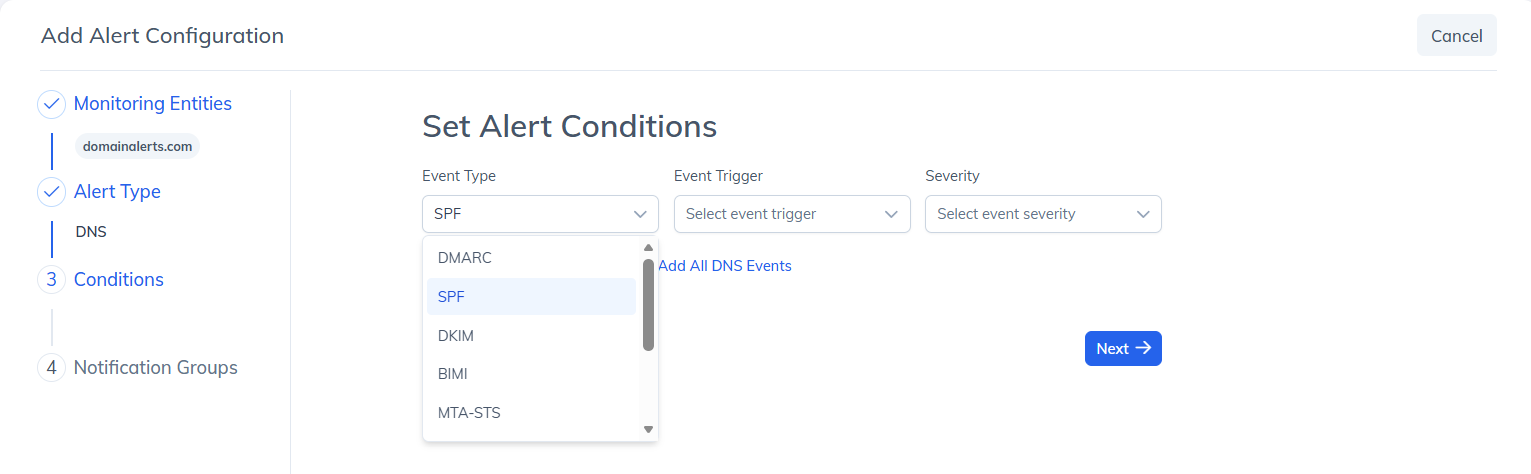
Ces conditions déterminent à quel moment PowerAlerts doit considérer un événement comme une alerte. Par conséquent, configurez-les en fonction de l’activité que vous souhaitez surveiller.
Pour plus d'informations sur les conditions applicables à un type d'alerte particulier, consultez l'article correspondant à cette alerte.
4. Sélectionner les groupes de notification
La dernière étape consiste à sélectionner le groupe de notification qui doit recevoir les notifications d'alerte.
Sélectionnez un groupe de notifications existant parmi les options disponibles. Vous pouvez également configurer le fuseau horaire à utiliser pour l'affichage des horodatages dans les notifications d'alerte.
Une fois les informations requises configurées, cliquez sur Créer une configuration.
Remarque : Assurez-vous que le groupe de notification sélectionné est configuré avec les destinataires appropriés avant de créer la configuration d'alerte.
Vérification des configurations d'alerte
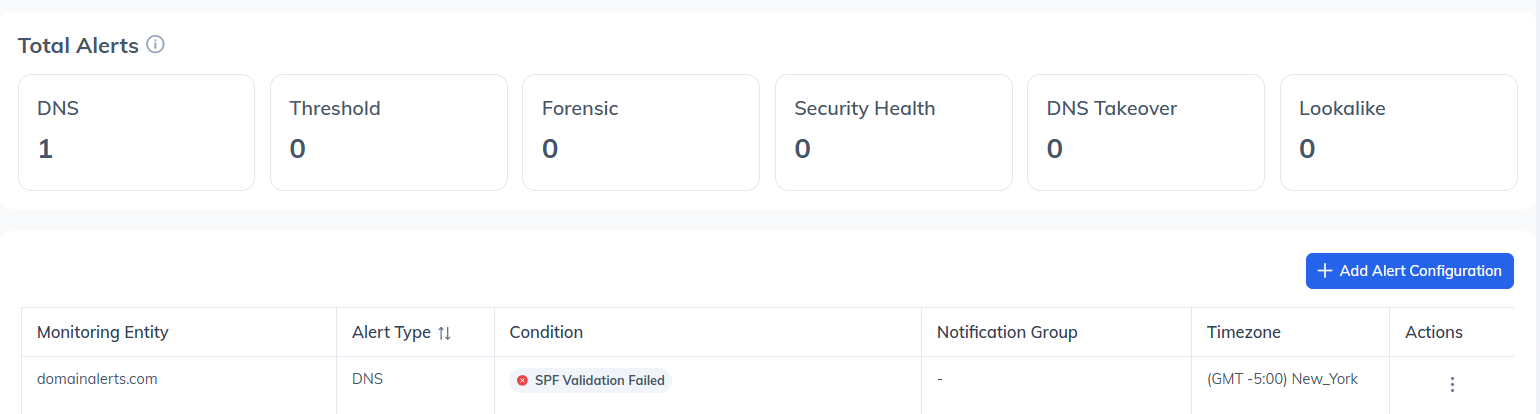
Une fois la configuration créée, elle apparaît sous Règles d'alerte → Nouvelle version.
La page « Règles d'alerte » offre une vue d'ensemble des entités de surveillance configurées, du type d'alerte, des conditions, du groupe de notification, du fuseau horaire et des actions disponibles. Cela vous permet de vérifier la configuration et de la gérer si nécessaire.
Affichage des journaux d'alertes
Une fois qu'une configuration d'alerte est active, PowerDMARC enregistre les événements qui correspondent aux conditions définies.
Pour consulter ces événements, accédez à PowerAlerts → Journaux d'alertes → Nouvelle version.
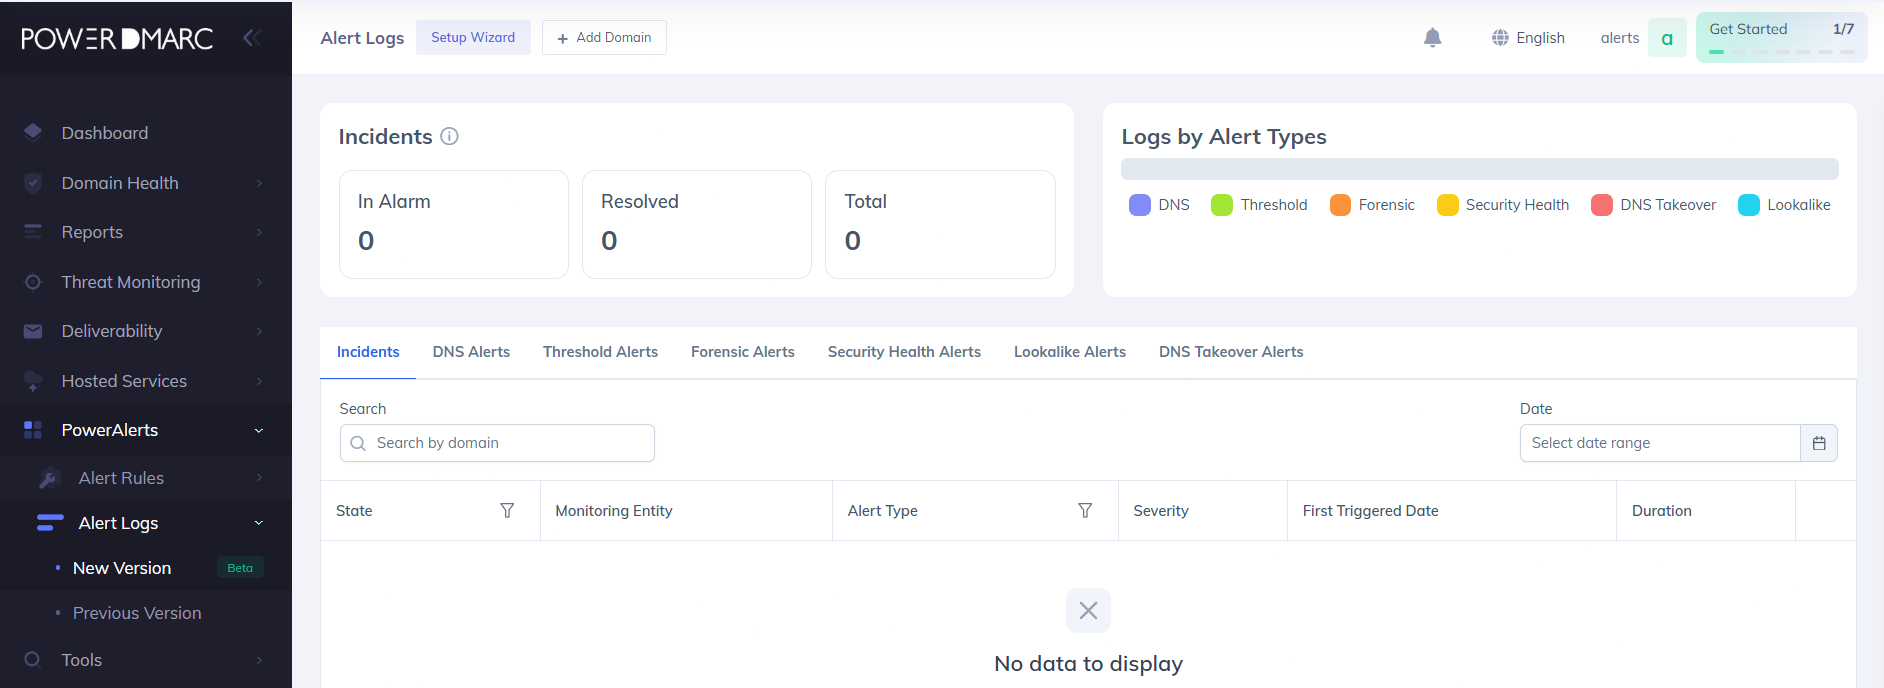
Les page « Journaux d'alertes » offrent une vue d'ensemble des alertes générées par les règles d'alerte que vous avez configurées. La section « Résumé » affiche le nombre total d'alertes par type, tandis que la section « Incidents » indique l'état actuel des alertes.
Le résumé de l'incident comprend En alarme, Résoluet Nombre total , ce qui vous aide à comprendre rapidement l'état actuel de vos alertes.
Résumé
Le flux de travail amélioré de PowerAlerts facilite la configuration de la surveillance et le suivi des événements à partir d'une interface unique.
Pour obtenir des explications plus détaillées sur chaque type d'alerte et ses options de configuration disponibles, consultez les articles consacrés à chacune d'entre elles.
Vous trouverez ci-dessous quelques articles d'Alert à titre de référence.
Comment configurer les alertes de seuil de domaine
Comment configurer les alertes de détournement DNS