
Grâce à la fonctionnalité « PowerAlerts for Lookalike Domains », PowerDMARC vous envoie chaque semaine un e-mail lorsqu'un nouveau domaine similaire au vôtre apparaît ou qu'un domaine existant subit une modification, ce qui vous évite d'avoir à consulter vous-même le tableau de bord.
Les domaines similaires sont des versions ressemblant à votre domaine (par exemple, des fautes de frappe ou des caractères similaires) que des pirates enregistrent pour usurper l'identité de votre marque. L'outil « Domaines similaires » disponible sous Outils d’analyse vous permet déjà de les rechercher à la demande. Cette alerte surveille pour vous les mêmes résultats et ne vous signale que les nouveautés ou les changements intervenus depuis la dernière vérification.
Avant de commencer
Pour que les alertes puissent vous parvenir, deux conditions doivent être remplies :
Une configuration PowerAlerts active sur votre compte PowerDMARC.
La surveillance des domaines similaires est activée pour le domaine que vous souhaitez surveiller.
Les alertes sont envoyées aux adresses e-mail configurées dans vos paramètres PowerAlerts.
Activer l'alerte
- Connectez-vous à votre compte PowerDMARC.
- Ouvrir PowerAlerts.
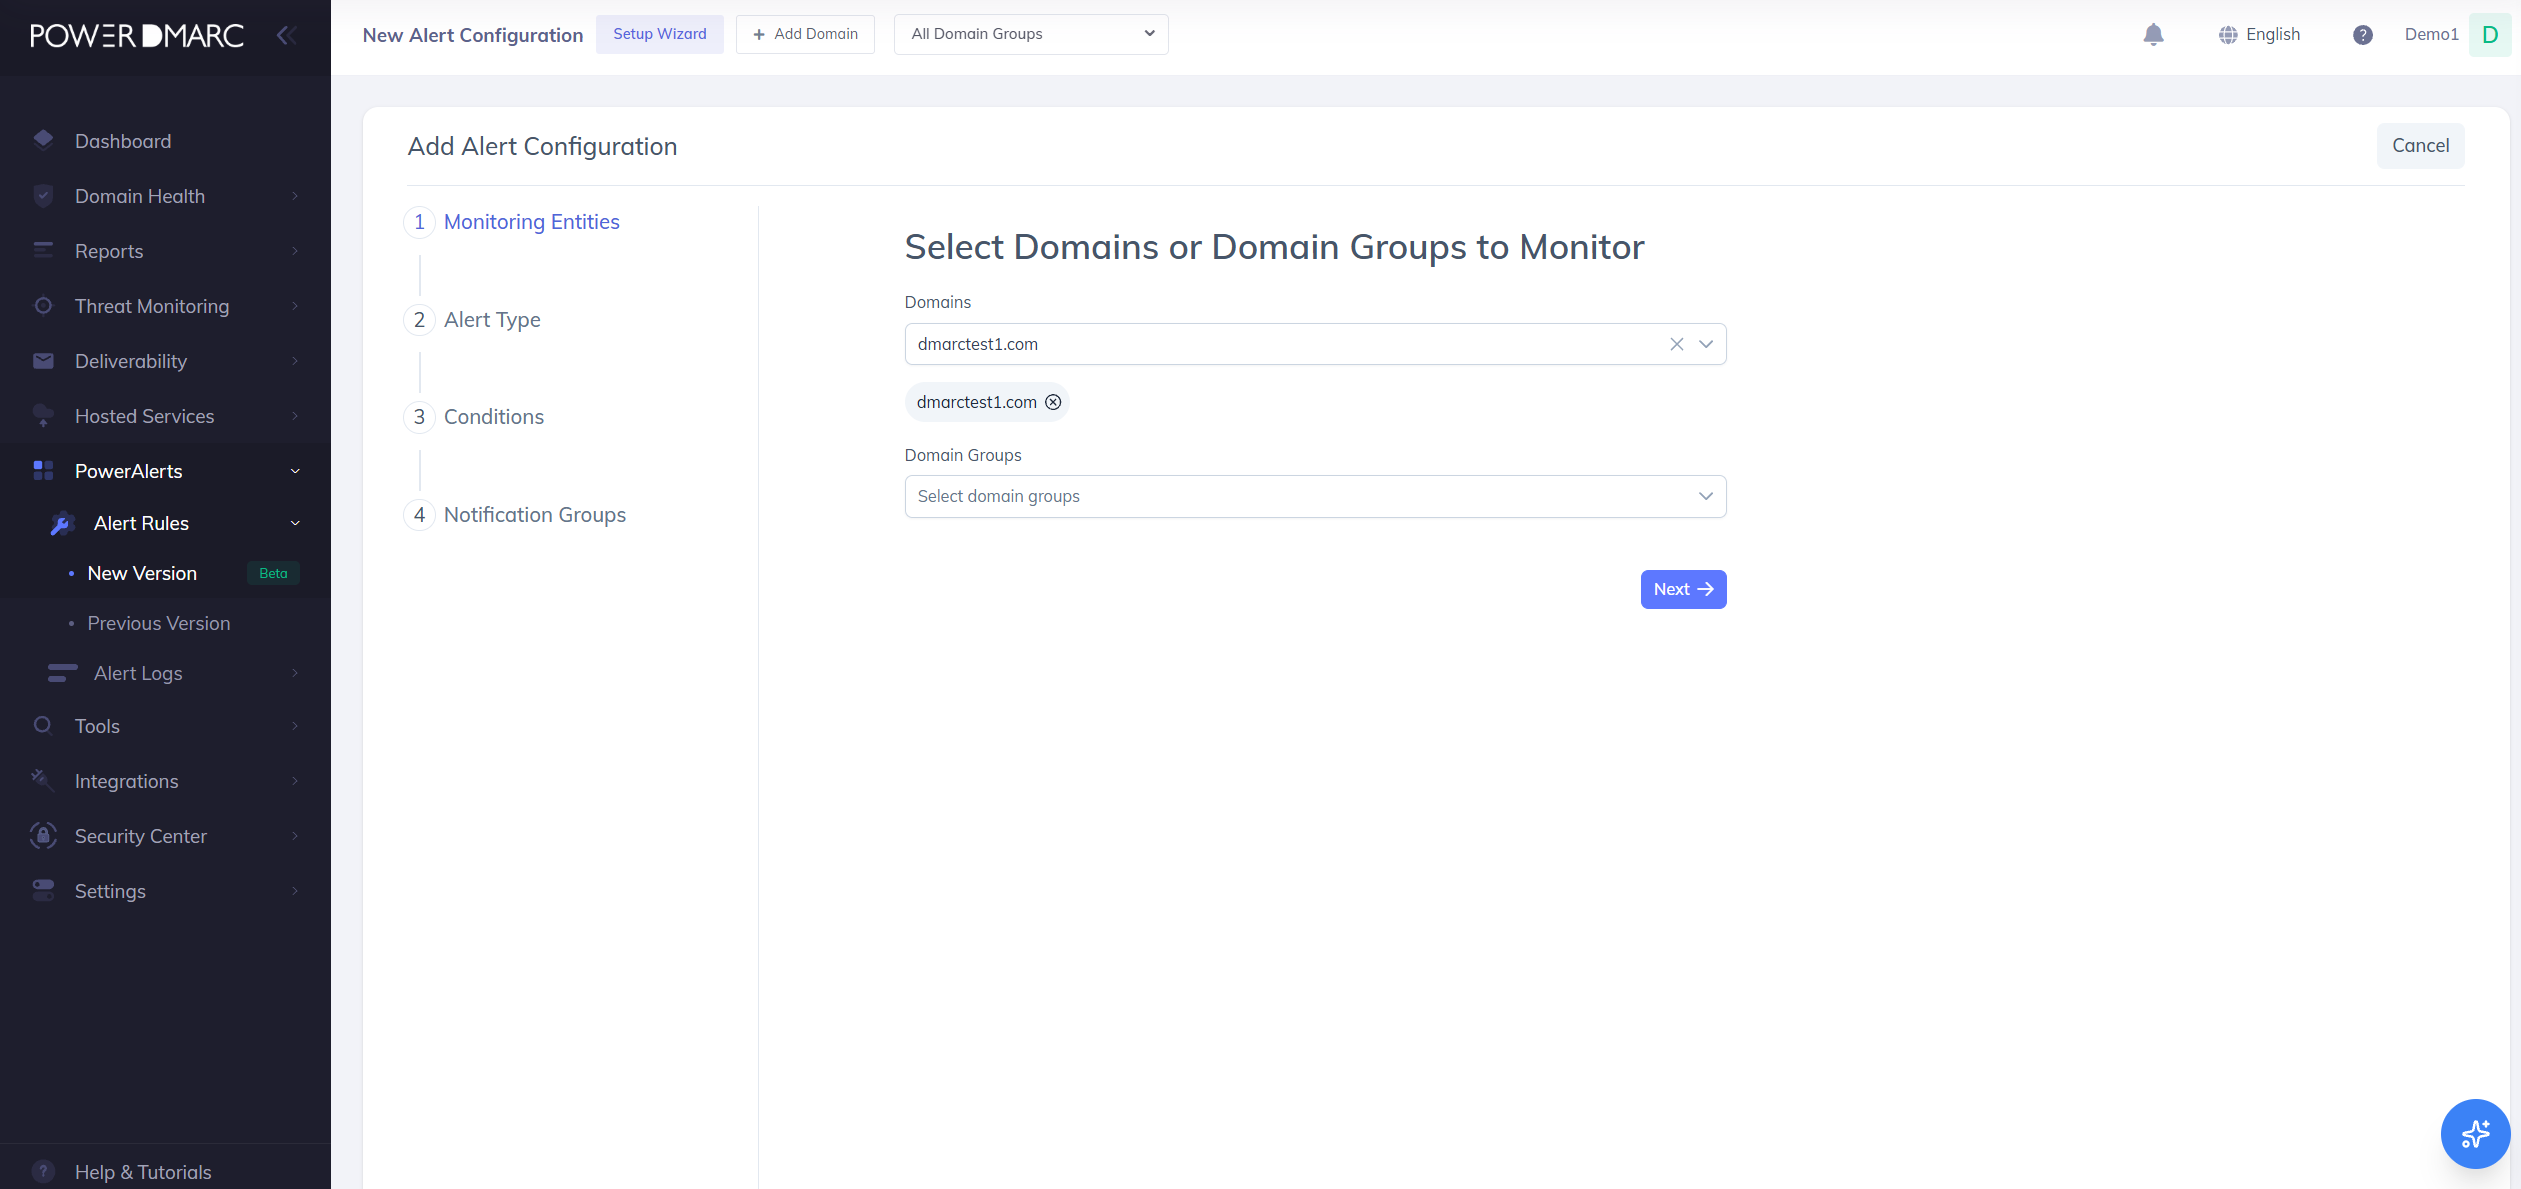
- Trouvez les domaines similaires correspondant au domaine que vous souhaitez surveiller.
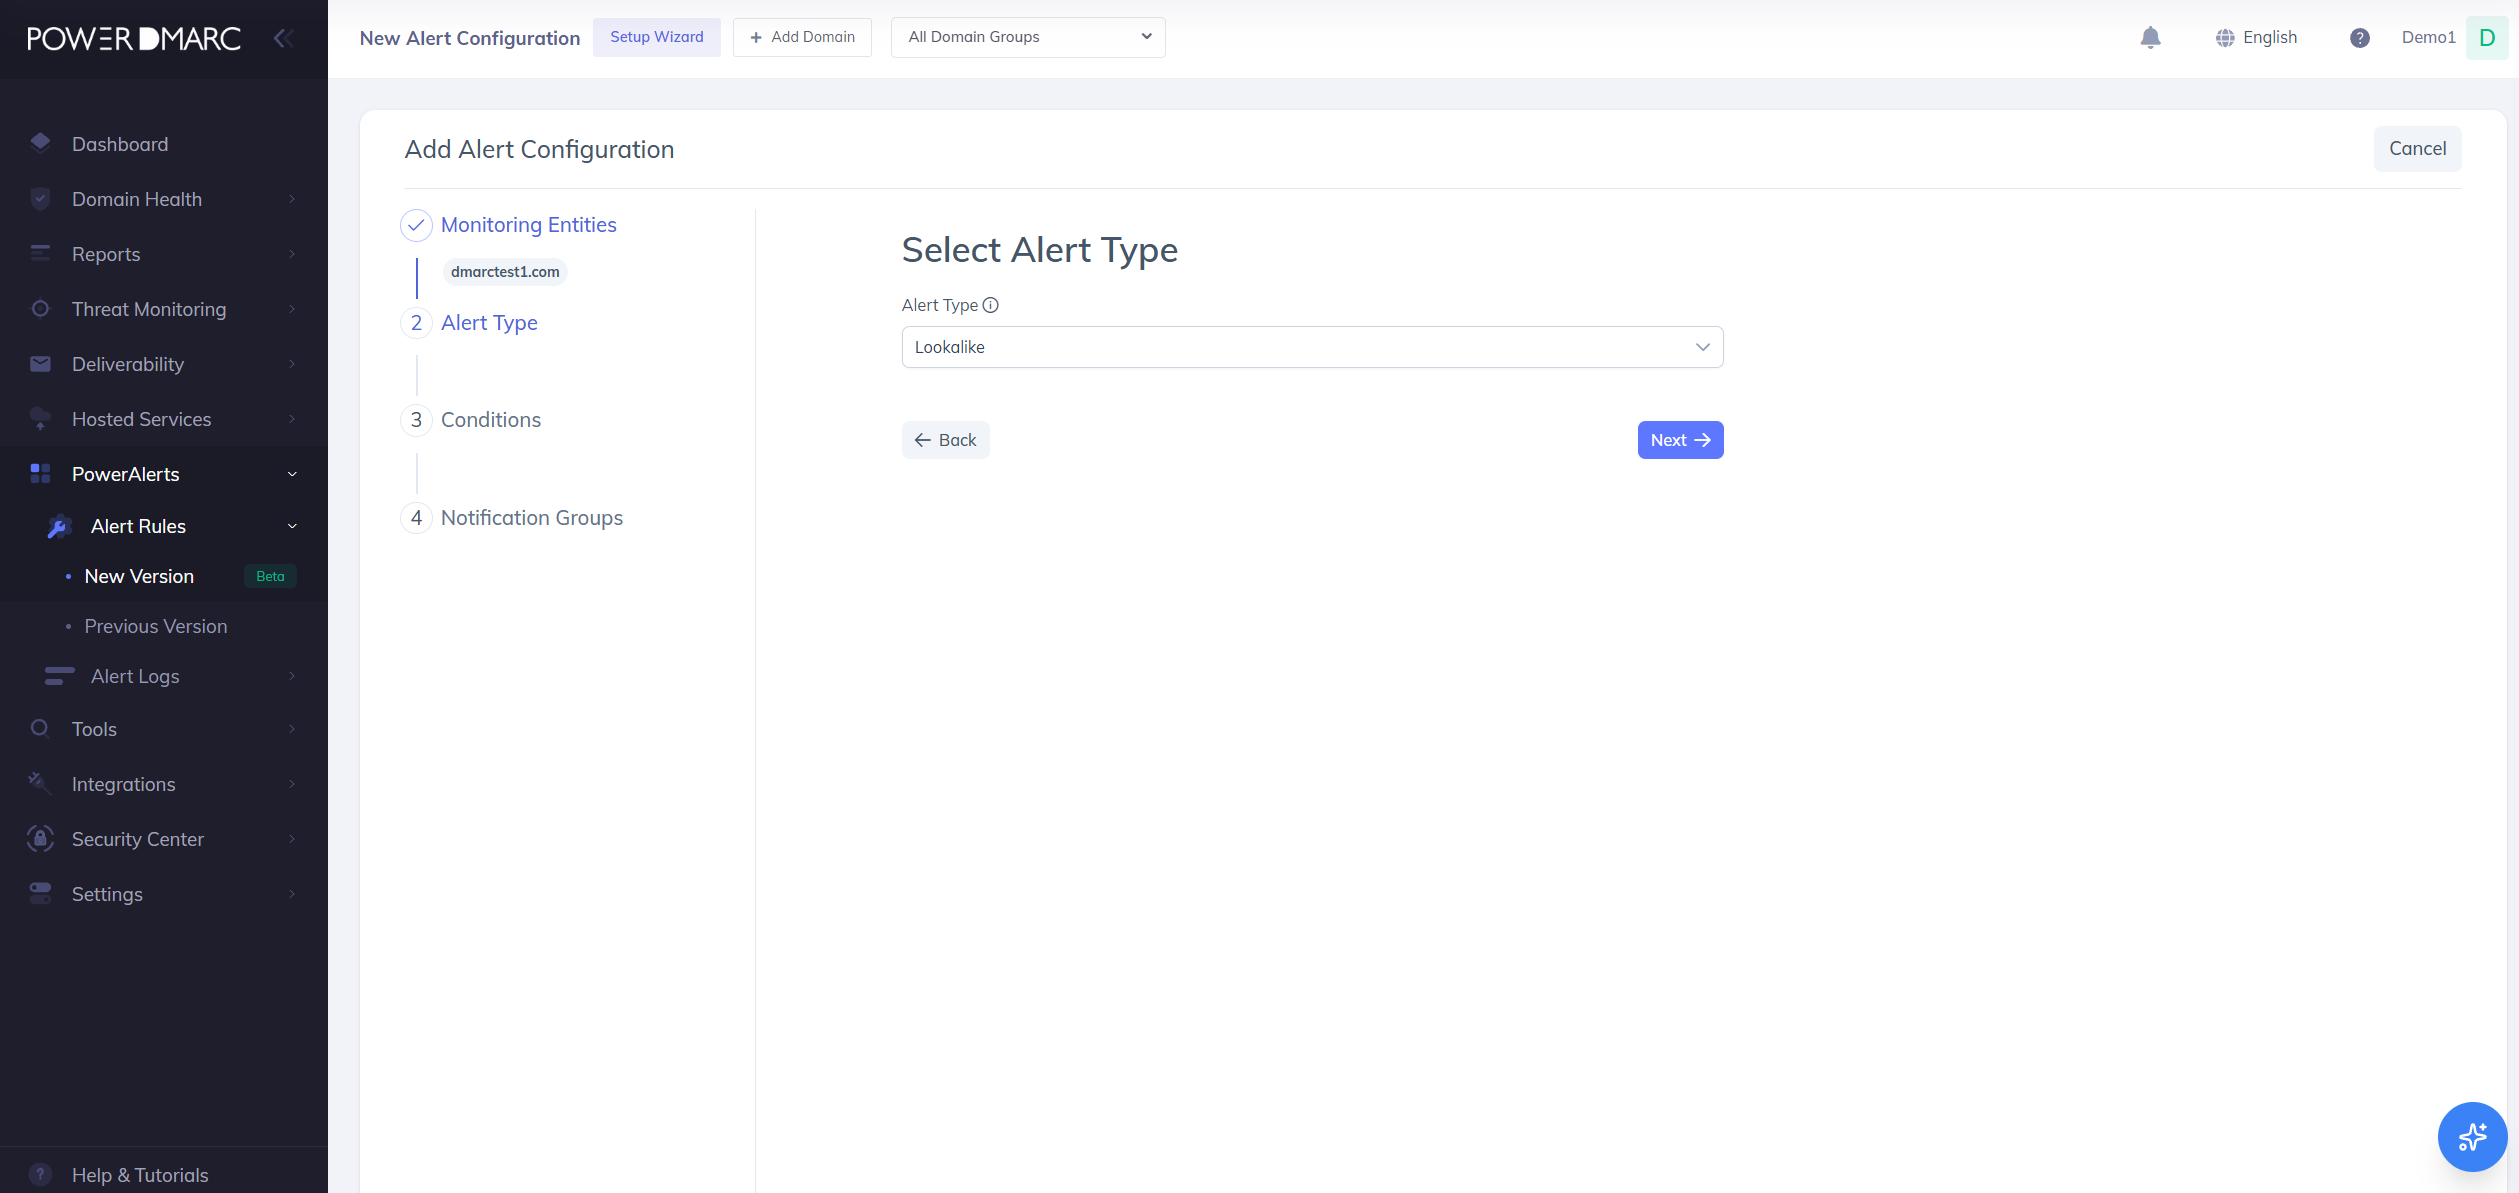
- Modifier l'alerte Activer.
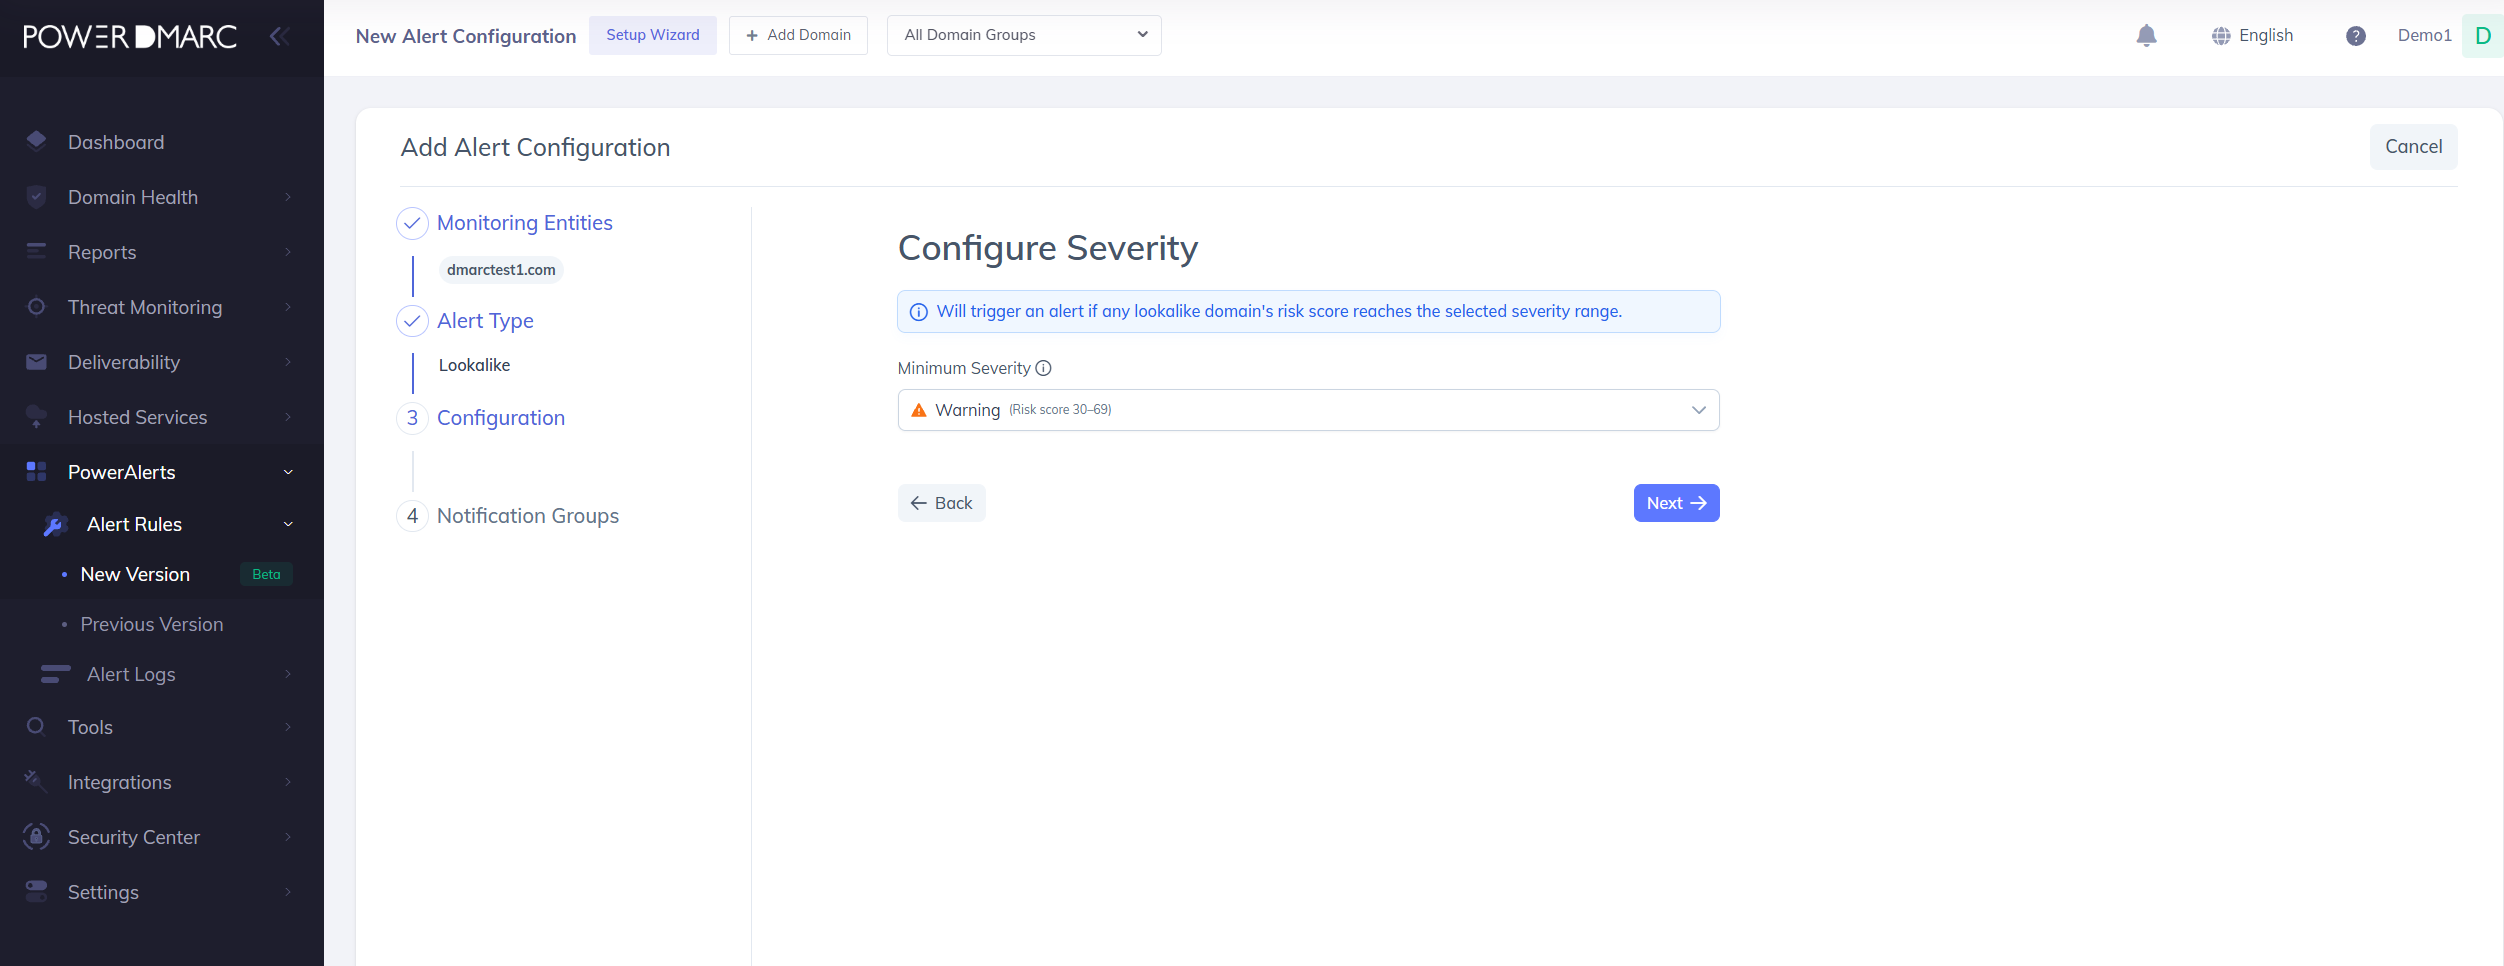
PowerDMARC effectue immédiatement une première analyse de votre domaine. Cette première analyse s'effectue en arrière-plan : vous ne recevrez pas d'e-mail. Elle se contente d'enregistrer les domaines similaires qui existent aujourd'hui, afin que les analyses futures disposent d'un point de comparaison.
Vous n'avez rien d'autre à faire. Votre première alerte, s'il y a quelque chose à signaler, vous parviendra après la prochaine vérification hebdomadaire.
Fonctionnement du contrôle hebdomadaire
Une fois par semaine, PowerDMARC effectue une nouvelle analyse des adresses similaires et la compare aux résultats de la semaine précédente. Il recherche deux types de changements :
Nouveau : un domaine similaire qui ne figurait pas dans les résultats précédents.
Modifié : un domaine similaire qui était déjà connu, mais dont l'un des détails a désormais changé.
Un domaine est considéré comme modifié si l'un de ces éléments diffère par rapport à la semaine dernière :
S'il n'y a rien de nouveau ou de modifié, aucun e-mail n'est envoyé. Après chaque vérification, les derniers résultats servent de référence pour la semaine suivante ; vous ne recevez donc jamais deux fois d'alerte pour un même changement.
Les domaines similaires qui disparaissent des résultats ne sont pas signalés.
Quels domaines déclenchent une alerte ?
Les alertes ne concernent que les niveaux « moyen » et élevé . Les domaines à faible risque ne sont pas inclus dans l'e-mail, mais vous pouvez toujours les consulter à tout moment sous Outils d'analyse → Domaines similaires.
Lecture de l'e-mail d'alerte
L'alerte utilise la mise en page standard des e-mails PowerAlerts. (Espace réservé à la capture d'écran : exemple d'e-mail d'alerte) Elle répertorie uniquement les domaines similaires présentant un risque moyen ou élevé qui sont nouveaux ou qui ont été modifiés cette semaine, et chacun d'entre eux est identifié par Nouveau » ou Modifié.
Un e-mail affiche au maximum 5 domaines similaires. Si plus de 5 ont été détectés, l'e-mail répertorie les 5 présentant le score de risque le plus élevé et ajoute un lien « Voir tous les résultats sur votre portail » . Ce lien vous redirige vers Outils d'analyse → Domaines similaires de votre compte, où la liste complète est disponible.
Les domaines qui n'ont pas pu être inclus dans l'e-mail ne seront pas reportés dans celui de la semaine prochaine ; veuillez donc vous connecter au portail pour les consulter.